
Course 47 - SCADA Security Architect (CSSA) | Episode 1: From Governance to Policy Execution
· 22 min
Poznámky k epizodě
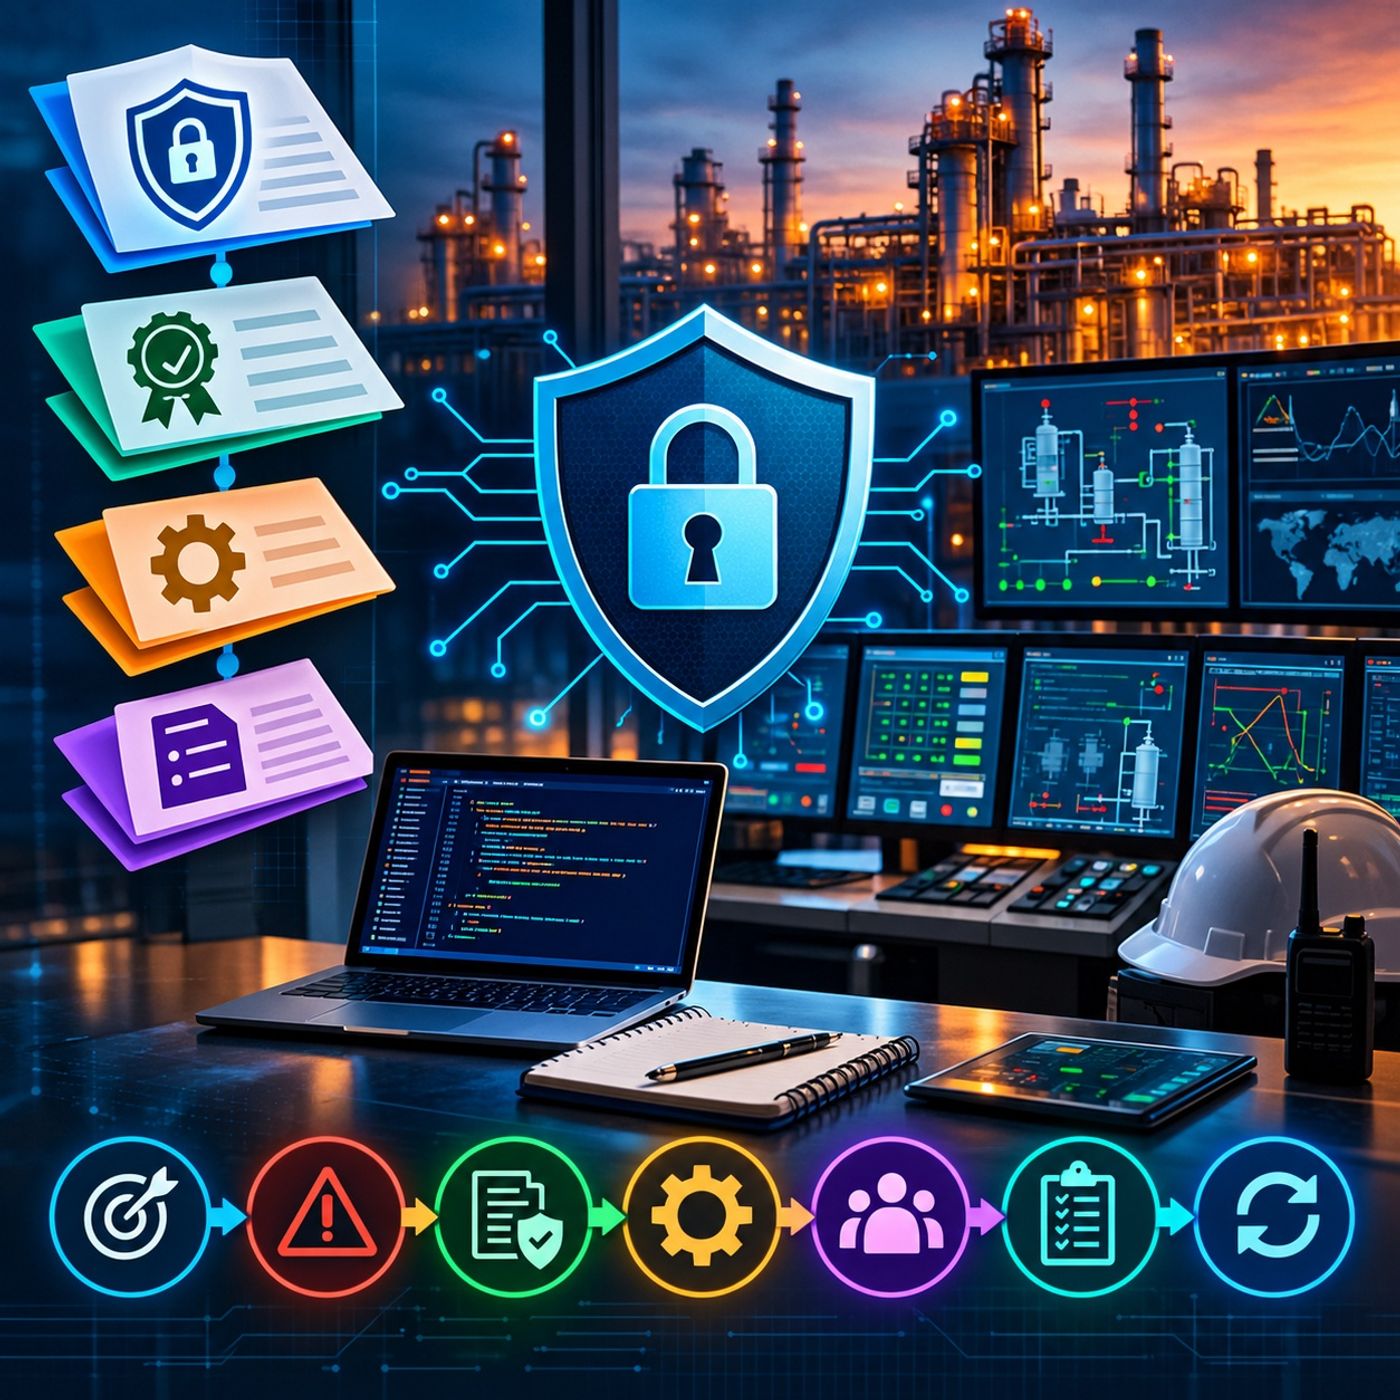
Developing SCADA Security Policies: Governance, Hierarchy, and Operational ExecutionEpisode OverviewThis episode explores the foundations of cybersecurity governance and policy development for Industrial Control Systems (ICS) and SCADA environments. It connects organizational security strategy with practical policy creation, document hierarchies, operational restrictions, compliance auditing, and exception management to help protect critical infrastructure while maintaining safe and reliable industrial operations.Key Topics Covered1. Security Governance and Strategic Alignment
• Business Alignment: Integrating cybersecurity requirements with organizational objectives, operational reliability, and the protection of critical assets.
• Six Governance Outcomes: Strategic alignment, risk management, value delivery, resource optimization, performance measurement, and process integration.
• Accountability and Oversight: Establishing leadership responsibilities, defining security roles, making risk-informed decisions, and conducting regular audits to evaluate governance effectiveness.
2. Security Policy Hierarchy and EnforcementThe episode explains four complementary layers of security documentation:
• Policies: High-level statements defining security objectives, organizational expectations, and mandatory principles.
• Standards: Specific, measurable security requirements that establish what must be implemented.
• Procedures: Step-by-step instructions explaining how personnel should carry out security-related tasks.
• Guidelines: Recommended practices that provide direction where flexibility is appropriate.
It also examines the risks of implicit or poorly documented security expectations, particularly in industrial environments where unclear instructions can lead to inconsistent decisions and operational disruption.A central principle is auditability: mandatory requirements should have defined verification methods, accountable owners, and evidence demonstrating whether controls are being followed. This makes enforcement measurable rather than a simple checkbox exercise.3. Developing and Managing SCADA Security Policies
• Policy Structure: Defining purpose, scope, responsibilities, applicability, enforcement, and review requirements.
• Operational Boundaries: Establishing authorized activities and restrictions for industrial systems, including controls over personal internet use, network scanning, unauthorized software, and security-control bypasses.
• Monitoring and Login Notices: Communicating monitoring practices and acceptable-use conditions through appropriate system notices, while ensuring disclosures and monitoring activities comply with applicable laws and organizational requirements.
• Exception Management: Creating a formal process to request, assess, document, approve, and periodically review deviations from established requirements.
• Compensating Controls: Applying alternative safeguards when technical, safety, or operational constraints…
Web: spreaker.com
